БАЗА ЗНАНИЙ
SSL-сертификат: что это, зачем сайту и как получить бесплатно
SSL-сертификат — что это простыми словами: как работает шифрование, какие бывают виды, как получить бесплатный сертификат и проверить, что он работает.
SSL-сертификат — что это такое: файл, который подтверждает, что сайт принадлежит своему владельцу, и позволяет браузеру установить с ним зашифрованное соединение. Из-за него в адресной строке появляется замок, а адрес начинается с https://.
Что такое SSL-сертификат простыми словами
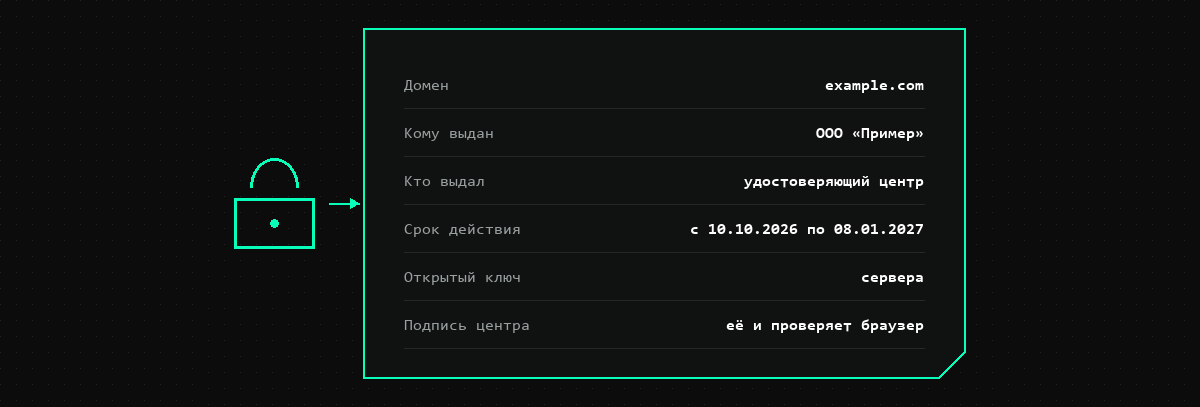
SSL-сертификат — это электронный документ для сайта, который выдаёт удостоверяющий центр. В нём записано, для какого домена он выпущен, кому принадлежит, кто его выдал и до какого числа действует. Браузер читает сертификат при каждом открытии страницы.
Сертификат решает две задачи. Он подтверждает подлинность сайта — что вы открыли именно тот адрес, который набрали, и даёт ключ, которым шифруется всё, что вы на сайте отправляете: пароли, адреса доставки, номера карт.
Названия SSL и TLS в разговоре означают одно и то же. SSL — старый протокол, его версии отключили ещё в 2015 году, сейчас работает TLS. Название «SSL-сертификат» прижилось и используется до сих пор, в том числе на сайтах удостоверяющих центров.
Как работает: от HTTP к HTTPS
Без сертификата сайт работает по HTTP, и данные идут по сети открытым текстом. Их видит провайдер, владелец точки доступа в кафе и любой, кто оказался на пути пакета. С сертификатом тот же трафик превращается в шифротекст.
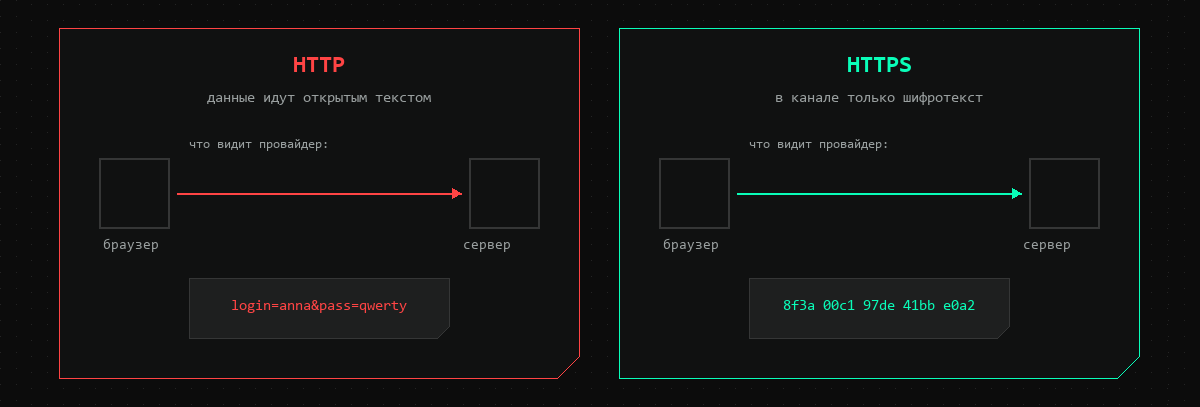
Соединение устанавливается за несколько шагов, и всё это занимает доли секунды.
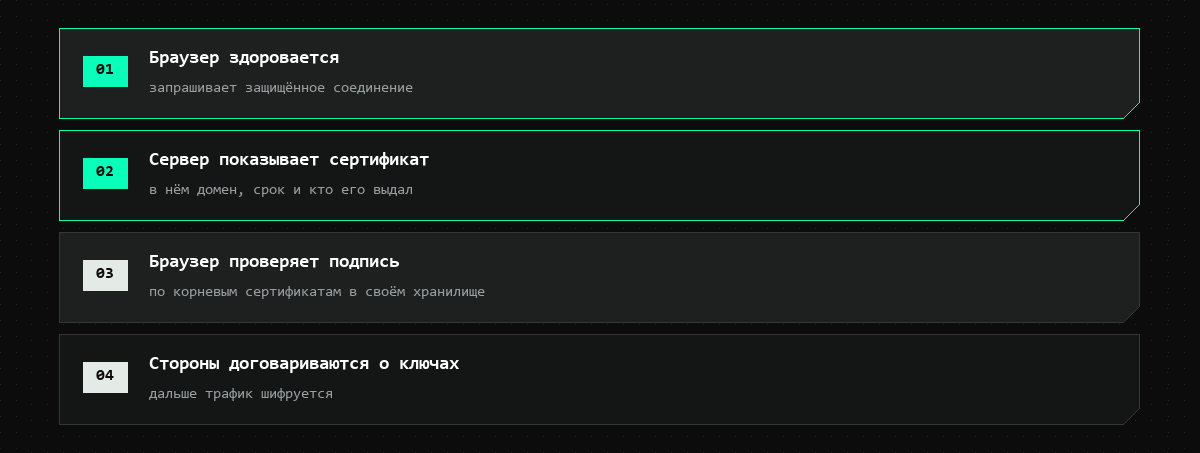
Главный шаг здесь третий. Браузер не верит сертификату на слово и проверяет подпись удостоверяющего центра по списку корневых сертификатов, который хранится в самом браузере или в операционной системе. Если подпись чужая, просроченная или сертификат выпущен на другой домен, появляется предупреждение.
Шифрование скрывает содержимое запросов, но не сам факт обращения к сайту. Провайдер по-прежнему видит, что вы заходили на example.com, хотя и не знает, какие страницы вы там открывали.
Зачем сертификат сайту
Браузеры давно сделали HTTPS нормой. Сайт без сертификата Chrome помечает надписью «Не защищено» рядом с адресом, а при вводе пароля показывает отдельное предупреждение. Для посетителя это выглядит так, будто с сайтом что-то не так, ещё до того, как он прочитал первую строку.
Что это значит на практике:
- формы, оплата и личный кабинет без HTTPS работать не должны: данные уйдут открытым текстом;
- платёжные системы не подключают приём карт на сайт без сертификата;
- поисковые системы учитывают наличие HTTPS, а Яндекс при прочих равных предпочитает защищённую версию;
- часть современных возможностей браузера, от геолокации до push-уведомлений, доступна только на HTTPS.
Чего сертификат не делает. Он не защищает сайт от взлома, не лечит дыры в CMS и не мешает мошеннику выпустить сертификат на похожий домен. Замок в адресной строке говорит ровно одно: канал между браузером и сервером зашифрован, и домен тот, что заявлен. Надёжность самой компании он не подтверждает.
Виды по уровню проверки: DV, OV и EV
Сертификаты отличаются тем, что именно удостоверяющий центр проверил перед выпуском. Эту проверку называют валидацией, отсюда и названия видов.
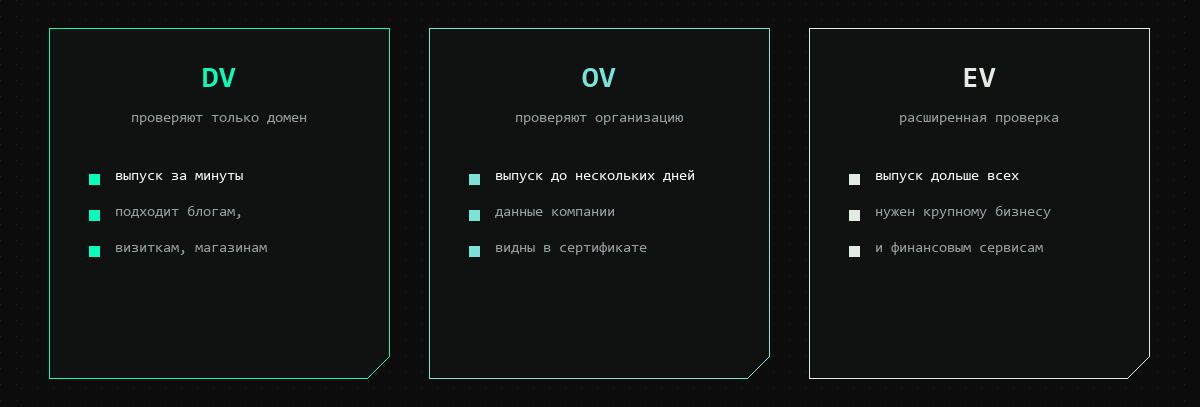
| Вид | Что проверяют | Срок выпуска | Кому подходит |
|---|---|---|---|
| DV (Domain Validation) | права на домен | минуты | блоги, визитки, большинство магазинов |
| OV (Organization Validation) | домен и существование юридического лица | от нескольких часов до дней | компаниям, которым важно показать данные организации |
| EV (Extended Validation) | домен и расширенный набор документов компании | дольше всех | банкам, страховым, крупным сервисам |
Для посетителя разница почти незаметна: зелёной строки с названием компании браузеры больше не показывают, её убрали в 2019 году. Шифрование у всех трёх видов одинаковое. Отличается только глубина проверки владельца, и увидеть её можно, открыв сведения о сертификате.
Виды по числу доменов
Второе деление — сколько адресов закрывает один сертификат.
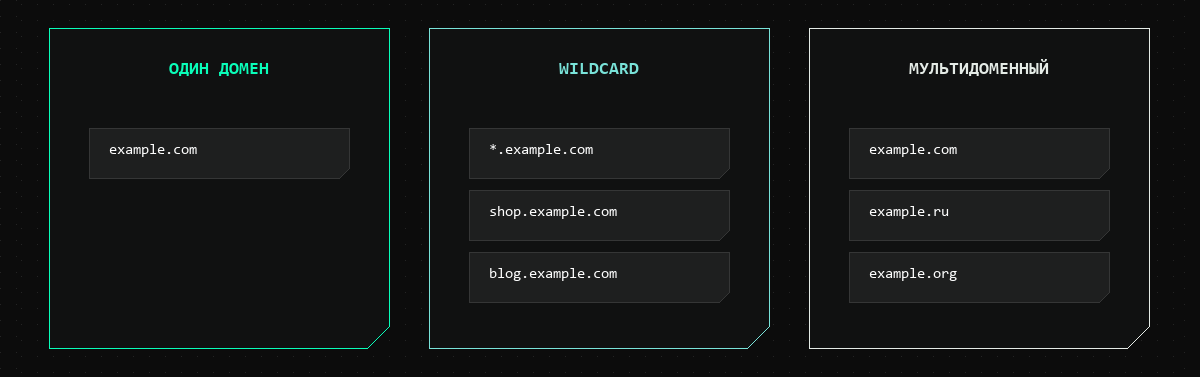
| Тип | Что закрывает | Когда нужен |
|---|---|---|
| Обычный | один домен, обычно вместе с версией www |
сайту без поддоменов |
| Wildcard | домен и все поддомены первого уровня: shop.example.com, blog.example.com |
когда поддомены появляются регулярно |
| Мультидоменный (SAN) | несколько разных доменов в одном сертификате | когда у проекта сайты в разных зонах |
Поддомен второго уровня вроде api.v2.example.com Wildcard на *.example.com уже не покрывает. Для него нужен отдельный сертификат или ещё один Wildcard.
Кто выдаёт сертификаты
Выпускают их удостоверяющие центры. Браузеру они известны не поимённо: в его хранилище лежат корневые сертификаты, и всё, что подписано ими напрямую или через промежуточный сертификат, считается доверенным.
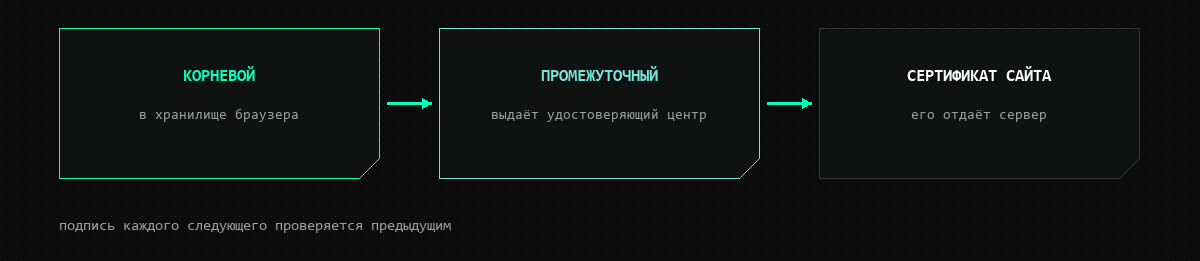
Поэтому сервер должен отдавать не только свой сертификат, но и промежуточный: без него цепочка не сойдётся. И поэтому же удостоверяющий центр может сертификат отозвать, и тот перестанет работать до окончания срока.
Самоподписанный сертификат делается своими руками за минуту и шифрует трафик не хуже. Но подписан он сам собой, в хранилище браузера его нет, и посетитель увидит предупреждение. Такие сертификаты годятся для внутренних сервисов и тестовых стендов, для публичного сайта они не подходят.
Бесплатный и платный: в чём разница
Бесплатные сертификаты выпускает Let’s Encrypt — некоммерческий удостоверяющий центр, который работает с 2015 года. Он даёт только DV: проверяет права на домен и выпускает сертификат автоматически, без участия человека.
| Параметр | Бесплатный (Let’s Encrypt) | Платный |
|---|---|---|
| Уровень проверки | только DV | DV, OV, EV |
| Срок действия | 90 дней, продление автоматическое | год, продление вручную |
| Шифрование | такое же | такое же |
| Данные компании в сертификате | нет | есть у OV и EV |
| Поддержка и гарантии центра | нет, только документация | есть |
Короткий срок Let’s Encrypt пугает зря: продлением занимается программа на сервере, она же сама подставляет новый сертификат. На хостинге это обычно включено по умолчанию.
Платный сертификат нужен в двух случаях: когда в сертификате должны быть данные юридического лица или когда этого требует партнёр, например платёжный провайдер. Для обычного сайта разницы в защите нет.
Осенью 2026 года у Let’s Encrypt появился крупный конкурент. 29 сентября Cloudflare объявила, что подаёт заявку на статус публичного удостоверяющего центра и планирует выпускать сертификаты бесплатно, по тому же протоколу ACME. Первые сертификаты компания обещает в первом квартале 2027 года, так что пока это планы, а не работающий сервис.
Отзыв сертификатов у российских сайтов
13 июня 2026 года удостоверяющий центр GlobalSign начал принудительно отзывать сертификаты, ранее выпущенные для российских компаний. Причина в обновлённых правилах консорциума CA/Browser Forum: с мая 2026 года удостоверяющие центры обязаны сверять заказчиков с санкционными списками.
По оценкам, в список на отзыв попало от 15 до 20 тысяч доменов второго уровня. Доля GlobalSign на рынке рунета меньше 5 %, но для затронутых сайтов последствия одинаковые: браузер перестаёт доверять сертификату и показывает предупреждение вместо страницы.
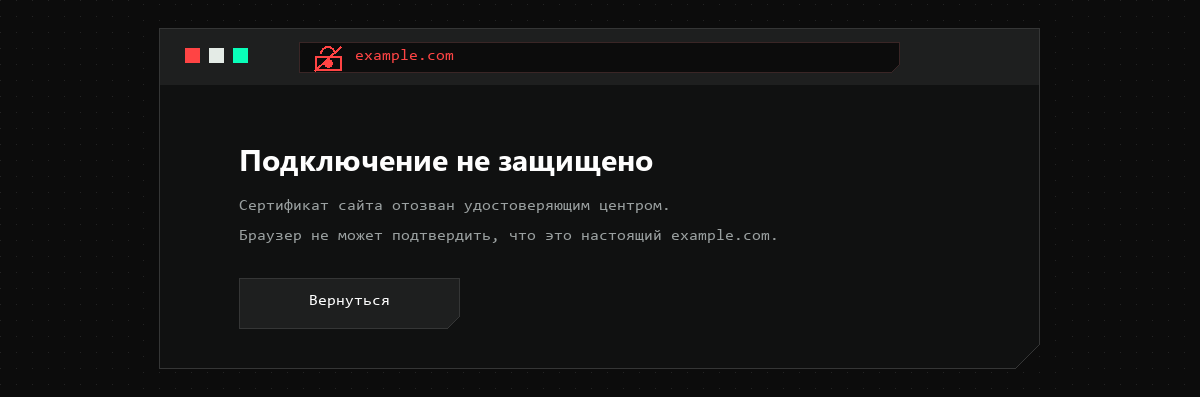
Проверка идёт по санкционным спискам, а не по стране регистрации сайта. Если компании в этих списках нет, выпуск и продление сертификатов у неё идут обычным порядком. Гарантировать что-то наперёд здесь нельзя, но массового отключения для обычного бизнеса новые правила не означают.
Минцифры в ответ на отзывы рекомендовало переходить на российские сертификаты и напомнило, что их выдают бесплатно через «Госуслуги». Let’s Encrypt при этом остаётся доступен частным лицам и негосударственным компаниям.
Что делать, если сертификат вашего сайта отозвали:
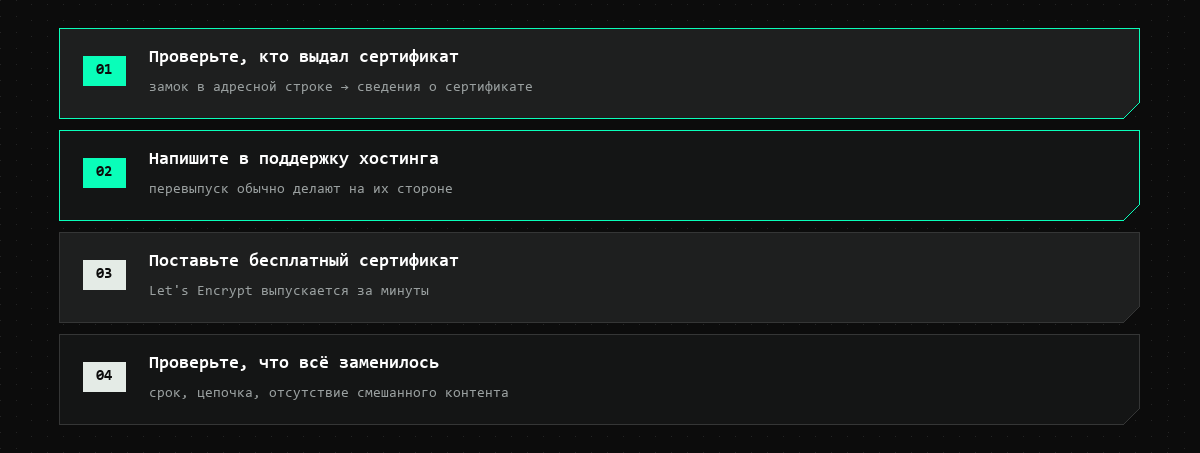
- Посмотрите, кто выдал текущий сертификат: замок в адресной строке, затем сведения о сертификате. Имя центра указано в строке «Кем выдан».
- Напишите в поддержку хостинга. Перевыпуск почти всегда делается на стороне провайдера, и это быстрее, чем разбираться самому.
- Поставьте бесплатный сертификат Let’s Encrypt: он выпускается за минуты и закрывает ситуацию сразу.
- Проверьте результат: новый срок действия, полная цепочка, отсутствие смешанного контента.
Поддержка ZION помогает перевыпустить отозванный сертификат — напишите в чат или на почту, если увидели у себя такое предупреждение.
Российские сертификаты: НУЦ Минцифры
Национальный удостоверяющий центр выдаёт TLS-сертификаты с 2022 года, бесплатно, через портал «Госуслуги». Доступны DV и OV, заявку подаёт владелец домена или организация.
У такого сертификата есть особенность, из-за которой его нельзя ставить не подумав.
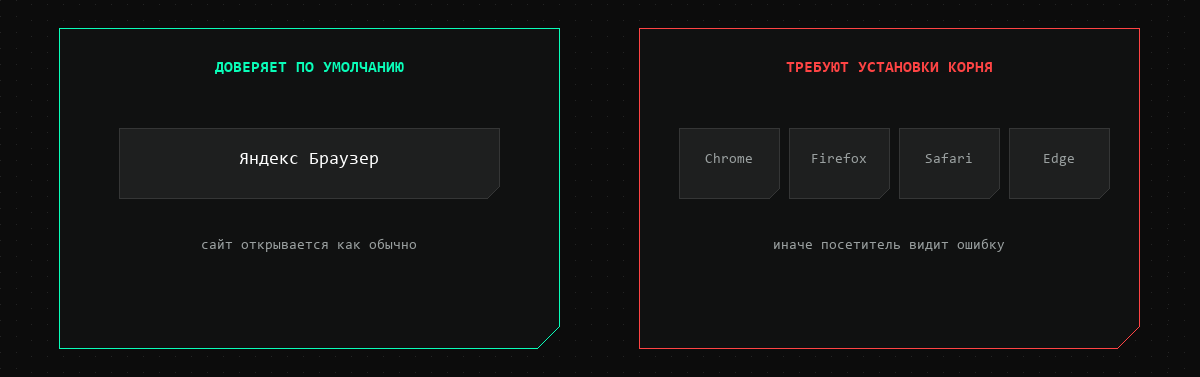
Корневой сертификат «Russian Trusted Root CA» встроен только в Яндекс Браузер. Chrome, Firefox, Safari и Edge о нём не знают, поэтому посетитель с любым из них увидит ошибку, пока не установит корневой сертификат вручную. В августе 2026 года на сертификаты НУЦ перешли Сбер, ВТБ, Т-Банк и ещё несколько банков — именно поэтому их сайты у части клиентов не открываются.
Для сайта с широкой аудиторией российский сертификат в одиночку не годится. Он имеет смысл как запасной вариант или как дополнение, когда компания работает с государственными системами.
Как получить и подключить сертификат
Порядок зависит от того, где живёт сайт.
На виртуальном хостинге сертификат подключается в панели управления: выбираете домен, нажимаете кнопку, остальное делает провайдер. У ZION бесплатный SSL-сертификат Let’s Encrypt входит в каждый тариф и продлевается автоматически, а если нужен платный, можно выпустить GlobalSign.
На своём VPS сертификат ставят сами. Обычный путь — утилита certbot: она подтверждает права на домен, получает сертификат, прописывает его в конфигурацию веб-сервера и заводит задание на продление. Команды выполняются по SSH.
Для платного сертификата сначала создают запрос на выпуск, CSR: в нём домен, данные организации и открытый ключ. Приватный ключ при этом остаётся на вашем сервере и никуда не передаётся. Потом удостоверяющий центр подтверждает права на домен — письмом на адрес из whois, файлом на сайте или записью в DNS.
Как проверить, что сертификат работает
Быстрый способ — браузер: нажать на замок и открыть сведения. Там видно домен, срок действия и кем выдан сертификат. Этого хватает, чтобы заметить просрочку или чужое имя в строке «Кем выдан».
С сервера удобнее командой. Она показывает всю цепочку и говорит, сошлась ли проверка.
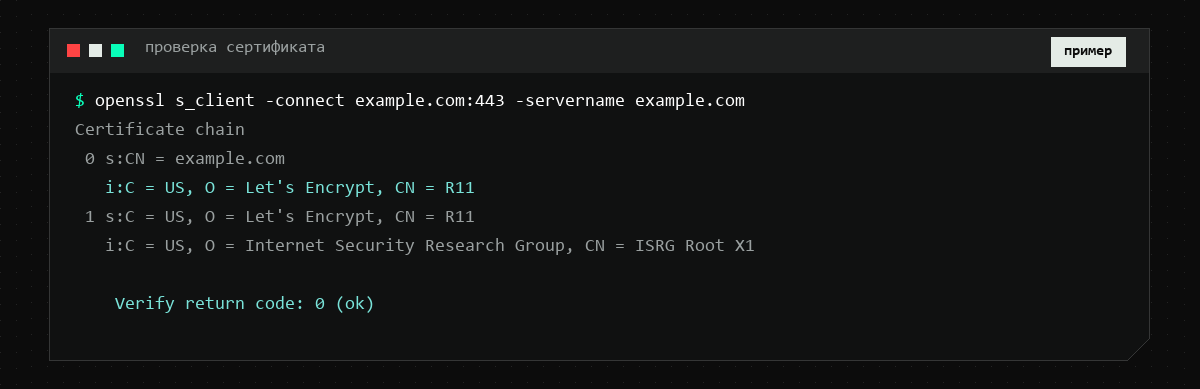
Если в цепочке только сертификат сайта, а промежуточного нет, браузеры на компьютере обычно догружают его сами, а мобильные приложения — нет. Отсюда и берутся жалобы «на телефоне сайт не открывается».
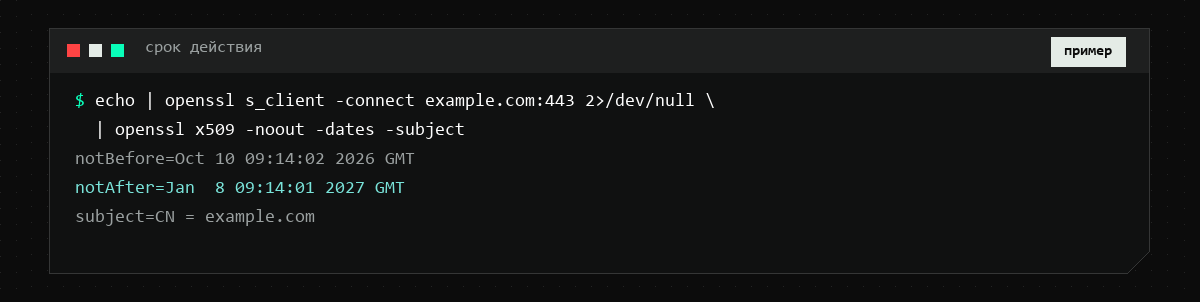
Отдельно стоит посмотреть срок действия, особенно если автопродление настраивали вручную.
Частые проблемы
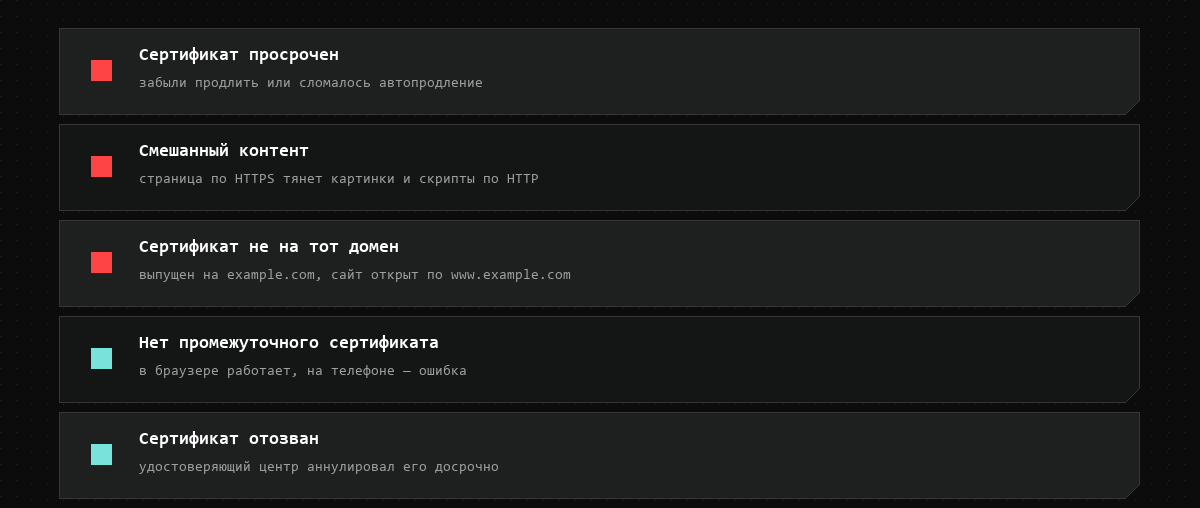
Просроченный сертификат — самая частая причина. Лечится продлением, а на будущее помогает автопродление и уведомление за неделю до конца срока.
Смешанный контент возникает, когда страница открыта по HTTPS, а картинки, стили или скрипты на ней подключены по HTTP. Браузер блокирует такие запросы, вёрстка рассыпается, замок пропадает. Исправляется заменой адресов в шаблоне и в базе данных сайта.
Сертификат не на тот домен — обратная сторона невнимательности при выпуске: сертификат получен на example.com, а сайт открывается по www.example.com или наоборот. Нужен сертификат, где перечислены оба адреса.
Отсутствие промежуточного сертификата даёт самую неприятную картину: на компьютере всё хорошо, на телефоне ошибка. Проверяется командой из предыдущего раздела.
Частые вопросы
*.example.com, который закрывает все поддомены первого уровня сразу.